İstanbul 20°C
Hafif Yağmurlu
İstanbul
20°C
Hafif Yağmurlu
Sal
19°C
Çar
21°C
Per
20°C
Cum
19°C
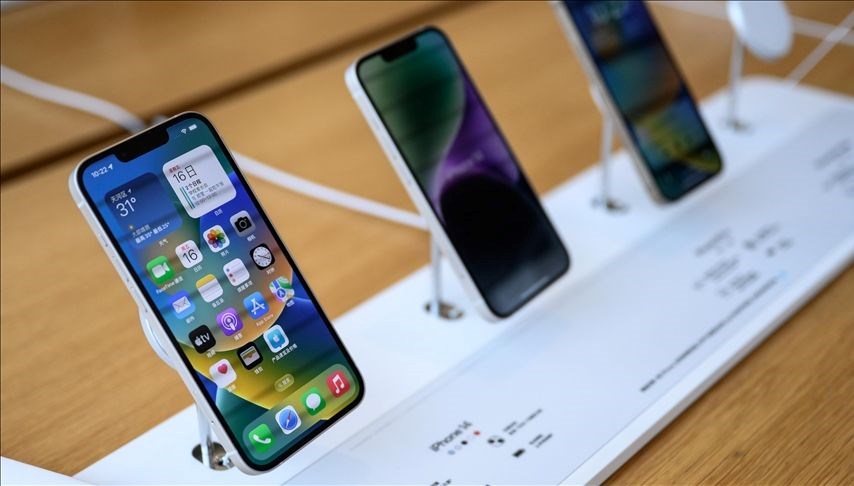
Siber güvenlik uzmanları, Apple’ın AirPlay özelliğinde korsanlara kapı aralayan tehlikeli açıklar keşfetti.
Siber güvenlik firması Oligo Security, Apple’ın AirPlay özelliğinde ciddi güvenlik açıkları keşfetti.
AirPlay üzerinden kablosuz ağlarda çalışan bu açıklar sayesinde, korsanların iPhone’ları kullanarak tıpkı Wi-Fi ağına bağlı başka aygıtlara sızabileceği belirtildi.
Araştırmacılar, 23 farklı güvenlik açığı tespit ettiklerini ve bunlardan ikisinin berbat gayeli yazılım yaymak için kullanılabileceğini duyurdu.
Oligo, bu güvenlik açıklarına “AirBorne” ismini verdi. Şirketin açıklamasına nazaran, korsanlar bu açıklar aracılığıyla aygıtlara berbat maksatlı yazılım bulaştırabilir, şahsî bilgilere erişebilir, aygıtları çökertip konuşmaları dinleyebilir.
NASIL ÖNLEM ALINIR?
Apple, açıklar bildirildikten sonra 31 Mart’ta iPhone, iPad, Mac ve Vision Pro aygıtları için bir güvenlik güncellemesi yayımlayarak sıkıntıları giderdi.
Ancak uzmanlar, riskin büsbütün geçmediğini söylüyor. AirPlay uyumlu üçüncü taraf aygıtlar (örneğin kimi televizyonlar veya medya oynatıcıları), üreticileri gerekli güncellemeleri sağlamadıkça savunmasız kalabilir.
Oligo’dan Elbaz, “AirPlay’in desteklendiği aygıt sayısı çok fazla. Birtakım aygıtlar asla güncellenmeyebilir,” diyerek sorunun yaygınlığına dikkat çekti.
Bu durum, korsanların savunmasız bir aygıta sızarak ağ üzerindeki öteki aygıtlara erişim sağlamasına imkan tanıyabilir. Yani Apple aygıtlarınız aktüel olsa bile, birebir ağda güncellenmemiş bir aygıt varsa risk devam ediyor.
Uzmanlar, kullanıcıların Apple aygıtlarında en son yazılımın yüklü olduğundan emin olmalarını ve kullanılmadığı sürece AirPlay özelliğini kapatmalarını öneriyor.
iPhone’da bu ayarı kapatmak için: Ayarlar > Genel > AirPlay ve Süreklilik > Otomatik AirPlay > Asla adımlarını izleyebilirsiniz.