İstanbul 20°C
Çok Bulutlu
İstanbul
20°C
Çok Bulutlu
Cum
20°C
Cts
20°C
Paz
13°C
Pts
15°C
Dünyanın en değerli şirketleri listesinde ilk sırada yer alan Apple, kullanıcılarına değerli bir ikazda bulundu. Apple, yüksek riskli bir siber taarruzun akabinde kullanıcılarını ‘Acil’ koduyla uyardı. Oluşan güvenlik açığı milyonlarca iPhone, iPad ve Mac modelini etkiliyor.
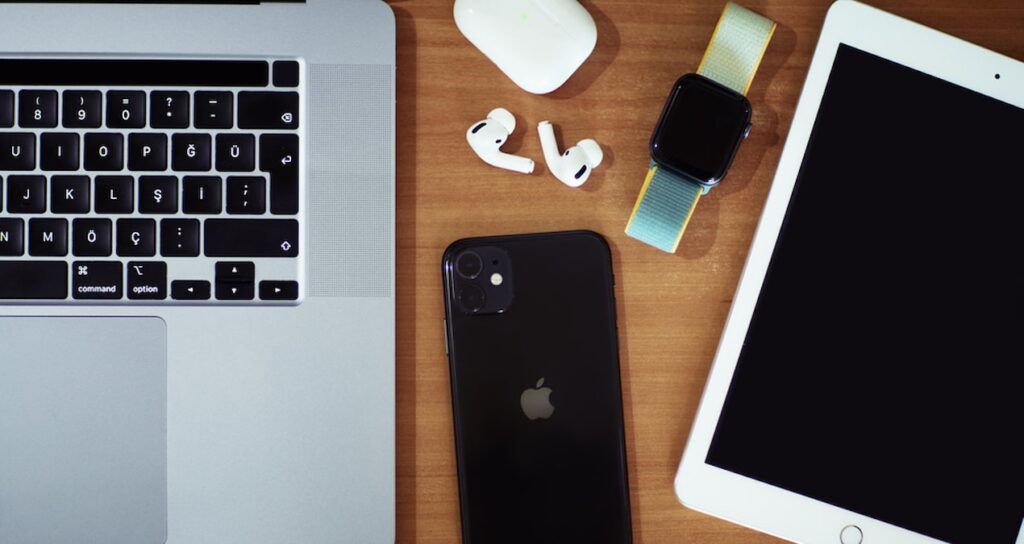
Apple, “son derece karmaşık ve belli şahısları amaç alan” bir siber atağın akabinde, kullanıcılarını aygıtlarını en son güvenlik yamasıyla güncellemeleri konusunda uyardı. Şirket, akının ayrıntılarını kamuoyuyla paylaşmadı lakin muhtemel risklere karşı geniş bir güvenlik yaması yayınladı.
Bu yamayla birlikte, iPhone, iPad, Mac ve başka Apple aygıtlarında keşfedilen kritik açıklar kapatıldı. Otomatik güncellemeleri faal olan kullanıcıların aygıtları aslında güncellenmiş olabilir; başka kullanıcıların ise ayarlar menüsünden iOS 18.4.1 ve iPadOS 18.4.1 sürümlerini yüklemeleri gerekiyor.
HANGİ CİHAZLAR RİSK ALTINDA?
Apple’ın yayınladığı güncelleme, hem eski hem de yeni birçok modeli kapsıyor. Etkilenen aygıtlar arasında şu modeller yer alıyor:
iPhone: iPhone XS ve sonrası
iPad: iPad Pro 13 inç, iPad Pro 11 inç (tüm nesiller), iPad Air 3. kuşak ve sonrası, iPad 7. jenerasyon ve sonrası, iPad küçük 5. kuşak ve sonrası
Mac: macOS Sequoia yüklü modeller
Apple TV: Apple TV HD ve tüm Apple TV 4K modelleri
Apple Vision Pro da dahil
CİHAZLARA SESSİZ SALDIRI
Apple ve Google Tehdit Analiz grupları, atağın temelinde iki başka “sıfırıncı gün açığı” bulunduğunu ortaya koydu. Bu çeşit açıklar, yazılım geliştiricilerin bile farkında olmadığı zayıflıkları içeriyor ve bilgisayar korsanları tarafından istismar edilebiliyor.
İlk açık, CoreAudio yazılımında bulundu ve “CVE-2025-31200” koduyla tanımlandı. Bu açık sayesinde berbat maksatlı ses evrakları aracılığıyla aygıtlara uzaktan ziyanlı kod gönderilebiliyor. Kullanıcılar düzmece bir müzik evrakını çalmaya çalıştıklarında, bu evrak aslında hacker’ların zımnî talimatlarını çalıştıran bir araç haline dönüşebiliyor.
GÜVENLİK DUVARI AŞILDI
İkinci açık ise “CVE-2025-31201” koduyla RPAC (Pointer Authentication) yazılımında keşfedildi. Bu güvenlik açığı, hacker’ların Apple’ın bellek müdafaa sistemini aşarak aygıtlara gizlice berbat maksatlı yazılımlar yüklemesine imkan tanıyor. Bu cins hücumlar sonucunda, kullanıcıların ferdî bilgileri çalınabilir, aygıtları uzaktan ele geçirilebilir ya da büsbütün kullanılamaz hale gelebilir.
CİHAZİNİZİ KORUMAK İÇİN NE YAPMALISINIZ?
Siber güvenlik uzmanları, iPhone yahut iPad kullanan herkesin en yeni güncellemeleri yükleyerek aygıtlarını müdafaa altına alması gerektiğini vurguluyor. Bu, hem manuel olarak yazılım güncellemelerini denetim etmekle hem de otomatik güncellemeleri etkin hale getirmekle mümkün.
2025 yılı içinde tespit edilen beşinci sıfırıncı gün açığı olan bu yeni tehdit, aygıt güvenliğinin ne kadar kırılgan olabileceğini bir sefer daha gözler önüne serdi.
‘GÜNCELLEME HAYAT KURTARIR’
Güvenlik uzmanları, kullanıcıların yalnızca Apple değil, öbür yazılım sağlayıcılarının da güvenlik güncellemelerini nizamlı olarak takip etmeleri gerektiğini belirtiyor.
Uzman tavsiyesi: “Telefonunuzu yahut tabletinizi inançta tutmanın en tesirli yolu, yazılım güncellemelerini asla ihmal etmemek. Güvenlik açıkları güncellenmemiş aygıtlar üzerinden kolay kolay suistimal edilebilir.”